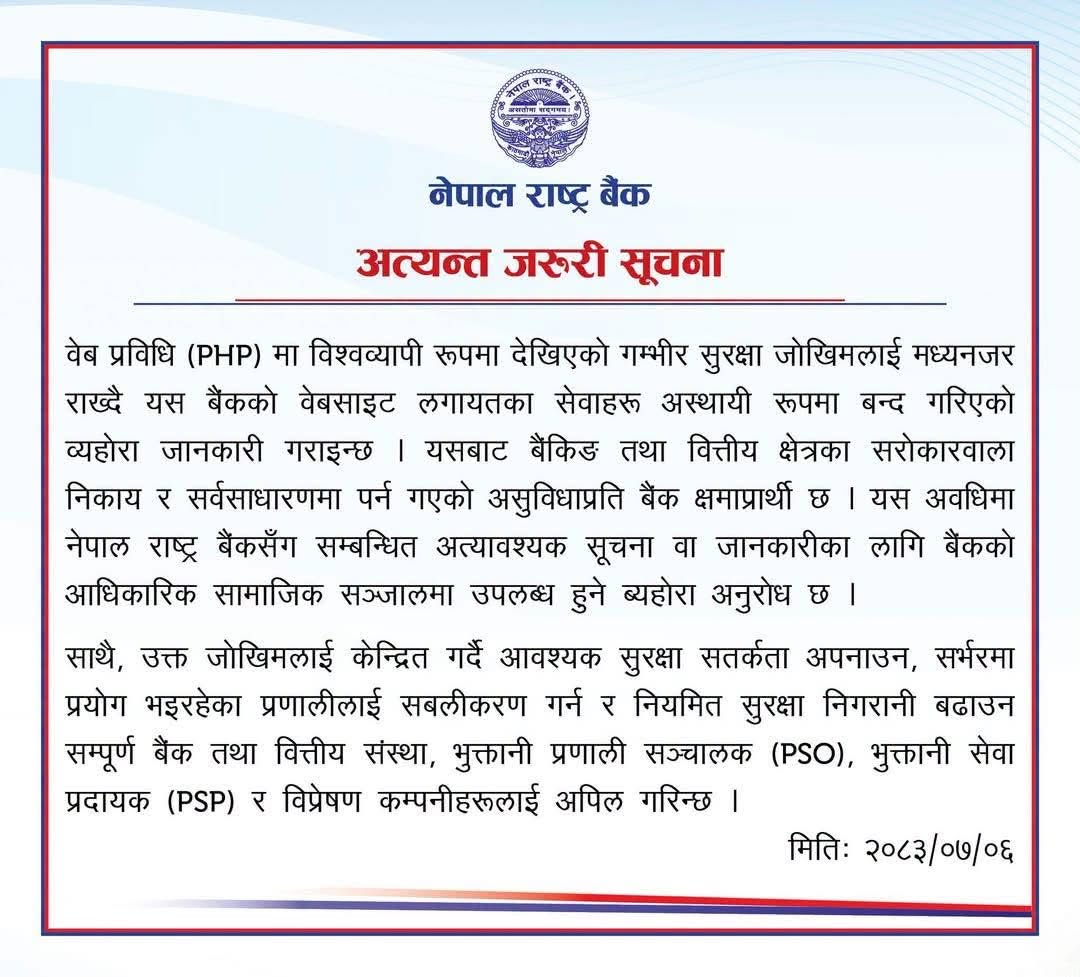
६ कात्तिक, काठमाडौं । विश्वव्यापी रूपमा पीएचपी प्रोग्रामिङमा देखिएको गम्भीर जोखिमका कारण नेपालको बैंकिङ तथा वित्तीय प्रणाली प्रभावित भएको छ। सम्भावित खतरा न्यूनीकरणका लागि नेपाल राष्ट्र बैंकसहित अधिकांश वाणिज्य बैंक, भुक्तानी प्रणाली सञ्चालक (PSPs) र रेमिट्यान्स कम्पनीहरूले आफ्ना वेबसाइट तथा अनलाइन सेवाहरू अस्थायी रूपमा बन्द गरेका छन्।
यद्यपि, यो काम पूर्वसावधानीका लागि गरिएको र यसबाट हाललाई सर्वसाधारणको रकम र सूचनामा कुनै जोखिम नरहेको राष्ट्र बैंक र बैंकर्सहरूले भनाइ छ। बैंकहरूले वेबसाइट बन्द गर्दा वेबमा आधारित सेवाहरू जस्तै अनलाइन बैंकिङ, खाता खोल्ने र केवाईसी अपडेट जस्ता केही सेवाहरू प्रभावित भएका छन्।
नेपाल राष्ट्र बैंकका प्रवक्ता तथा कार्यकारी निर्देशक गुरुप्रसाद पौडेलका अनुसार, पीएचपीमा देखिएको जोखिम पहिचान भएसँगै भविष्यमा कुनै समस्या नआओस् भनी पूर्वसावधानीका रूपमा वेबसाइट र अनलाइन प्रणालीहरूलाई अद्यावधिक गर्नुपर्ने आवश्यकता देखिएको हो। अद्यावधिक नहुन्जेलसम्मका लागि राष्ट्र बैंकको अनलाइन प्रणाली इन्टरनेटबाट विच्छेद गरी राखिएको उनले जानकारी दिए। प्रवक्ता पौडेलले शुक्रबारको विदेशी विनिमय दर सामाजिक सञ्जालमार्फत सार्वजनिक गरिएको र बैंक, पीएसपी तथा रेमिट्यान्स कम्पनीहरूलाई पनि प्रणालीलाई इन्टरनेटबाट जोड्दा सतर्क रहन निर्देशन दिइएको बताए। उनले थप स्पष्ट पारे, ‘पूर्वसावधानीका रूपमा यस्तो गरिएको हो, वेबसाइट ह्याक भएको वा सर्वसाधारणको बैंकमा रहेको रकम जोखिममा परेको वा सूचना लिक भएको होइन।’
नेपाल बैंकर्स एसोसिएसनका प्रमुख कार्यकारी अधिकृत अनिल शर्माले अहिलेको पीएचपी समस्याले बैंकहरूको वेबसाइटमा रहेको सर्वसाधारणको सूचनामा जोखिम हुन सक्ने देखिएपछि बैंकहरूले वेबसाइटमा सार्वजनिक सूचना भएका ठाउँहरू होल्ड गरेर राखेको बताए। उनले अपडेट गरिसकेकाहरूले वेबसाइट चलाइसकेको र कतिपयले गर्दै गरेको जनाउँदै यसबाट बैंकहरूको मुख्य बैंकिङ प्रणालीमा कुनै समस्या नभएको स्पष्ट पारे। नबिल बैंकका सूचना प्रविधि प्रमुख प्रवेश पौडेलले यो जोखिम पहिचान भएपछि अपडेट नगरे ह्याकरले नियन्त्रणमा लिई संवेदनशील सूचना चोर्न सक्ने सम्भावना रहेको भन्दै नेपालका बैंकहरू समयमै सतर्क भई वेबसाइट अपडेट गर्न वा डाउन गरेर बसेको बताए। नबिल बैंकले आफ्ना प्रमुख वेबसाइटहरू अपडेट गरी पुन: सञ्चालनमा ल्याइसकेको र अनलाइन सेवामा कुनै अवरोध नरहेको उनले जानकारी दिए।
आर्टिफिसियल इन्टिलिजेन्स (एआई) को सहयोगमा पत्ता लागेको पीएचपी प्रोग्रामिङ भाषामा रहेको यो गम्भीर त्रुटिले विश्वव्यापी साइबर सुरक्षामा खैलाबैला मच्चाएको छ। सन् २००० को दशकदेखि अन्तर्राष्ट्रिय स्तरमा वेबसाइट निर्माणमा प्रयोग हुँदै आएको पीएचपी इन्टरनेटको ठूलो हिस्सा हो। साइबर सुरक्षा कम्पनी विजका अनुसन्धानकर्ताहरूले पत्ता लगाएको यो त्रुटिलाई एआईद्वारा पत्ता लगाइएको हालसम्मकै सबैभन्दा गम्भीर त्रुटि मानिएको छ। यो त्रुटिका कारण आक्रमणकारीहरूले प्रमाणीकरण विनै प्रभावित वेब सर्भरहरूलाई नियन्त्रणमा लिन र संवेदनशील डाटाहरू चोर्न सक्ने जोखिम रहेको विशेषज्ञहरू बताउँछन्। गोरिल्ला साइबर सेक्युरिटीका प्रमुख कार्यकारी पल स्पेनले यो त्रुटिले लाखौंलाख वेबसाइटलाई असर गर्न सक्ने अनुमान गरेका छन्।
यस विश्वव्यापी चेतावनीले गेमिङ प्ल्याटफर्मदेखि सरकारी पोर्टल र अनलाइन फोरमहरूसम्मका सेवाहरू अवरुद्ध पारेको छ। अनलाइन विश्वकोष विकिपिडिया सञ्चालन गर्ने विकिमिडियाले सावधानी अपनाउँदै आफ्ना केही प्रणालीहरू बन्द गरेको छ। फिनल्यान्डको सरकार, एडिनबर्ग काउन्सिल, बीबीसी र नेदरल्यान्ड्सको साइबर सुरक्षा निकायले पनि आफ्ना साइटहरू अफलाइन गरेका छन्। नेपालमा पनि धेरै सरकारी वेबसाइटहरू बन्द गरिएका छन्। पीएचपी प्ल्याटफर्मका डेभलपरहरूले जोखिम समाधान गर्न ‘प्याच’ (अपडेट) जारी गर्दै सबै प्रयोगकर्ताहरूलाई तत्काल अपडेट गर्न कडा आग्रह गरेका छन्।
अमेरिकी राष्ट्रिय सुरक्षा एजेन्सी (एनएसए), बेलायतको राष्ट्रिय साइबर सुरक्षा केन्द्र (एनसीएससी), युरोपेली संघ र अस्ट्रेलियाका समकक्षी निकायहरूले पनि पीएचपी प्रयोग गर्ने संस्थाहरूलाई तत्काल ‘प्याच’ गर्न वा नसके आफ्ना प्रणालीहरू अफलाइन राख्न चेतावनी दिएका छन्। जापानकी प्रधानमन्त्री सानाए ताकाइचीले पनि मानिसहरूलाई उनीहरूका सार्वजनिक रूपमा उपलब्ध वेबसाइटहरू पीएचपीमा चलेका छन् कि छैनन् भनेर जाँच्न र तत्काल अपडेट गर्न वा अस्थायी रूपमा वेबसाइटहरू बन्द गर्न आग्रह गरेकी छन्।
वेबसाइट सञ्चालकहरूलाई पीएचपीको पछिल्लो संस्करणमार्फत आफ्ना वेबसाइट सुरक्षित गर्न आग्रह गरिएको छ। अमेरिकी राष्ट्रिय सुरक्षा एजेन्सीले आगामी हप्ताहरूमा ‘उच्च सतर्कता’ अपनाउन र सफ्टवेयर विक्रेताहरूबाट आउने अपडेटहरूलाई नजिकबाट नियाल्न आग्रह गरेको छ। प्रयोगकर्ताहरूले पनि प्रभावित सेवाहरूले जारी गर्ने कुनै पनि सुरक्षा सल्लाह (जस्तै पासवर्ड परिवर्तन गर्ने अनुरोध) प्रति सतर्क रहनुपर्ने विज्ञहरूले बताएका छन्। यसका साथै, यस घटनाको फाइदा उठाउँदै आउन सक्ने फिसिङ सन्देशहरूप्रति पनि सचेत रहन चेतावनी दिइएको छ।